

Configurer l'authentification unique dans l'outil Admin de l'entreprise
Objectif
Pour configurer l'authentification unique (SSO) dans l'outil Admin au niveau entreprise.
Contexte
Procore prend en charge l'authentification unique initiée par le fournisseur de services et par le fournisseur d'identité avec Okta, OneLogin et Microsoft Azure AD. Voir Quelle est la différence entre l'authentification unique initiée par le fournisseur de services et celle initiée par le fournisseur d'identité ? Procore prend également en charge l'authentification unique avec d'autres fournisseurs de services qui sont conformes à SAML 2.0 et SHA 256.
Éléments à prendre en compte
- Autorisations utilisateur requises :
- Autorisations de niveau « Admin » dans l'outil Admin au niveau de l'entreprise.
- Autorisations de niveau « Admin » dans l'outil Admin au niveau de l'entreprise.
- Informations supplémentaires :
- Veuillez contacter votre fournisseur de services d'authentification unique si vous avez besoin d'aide pour localiser l'URL de l'émetteur , l'URL de la cible , et le certificat x509.
Conditions préalables
- Configurer l'application Procore dans le logiciel ou la solution d'authentification unique de votre fournisseur d'identité.
- Obtenez les paramètres d'authentification unique requis à partir du logiciel ou de la solution d'authentification unique de votre fournisseur d'identité.
Procédure
- Accédez à l'outil Admin au niveau entreprise.
- Sous « Paramètres de l'entreprise », cliquez sur Configuration à authentification unique.
Remarque : les données que vous saisissez sur la page ci-dessous sont toujours obtenues auprès de l'émetteur (p. ex. Okta, OneLogin ou Microsoft Azure AD).Conseil
Consultez les liens ci-dessous pour obtenir des instructions plus détaillées sur la configuration d'authentification unique avec Okta, OneLogin, Azure Active Directory et Google.
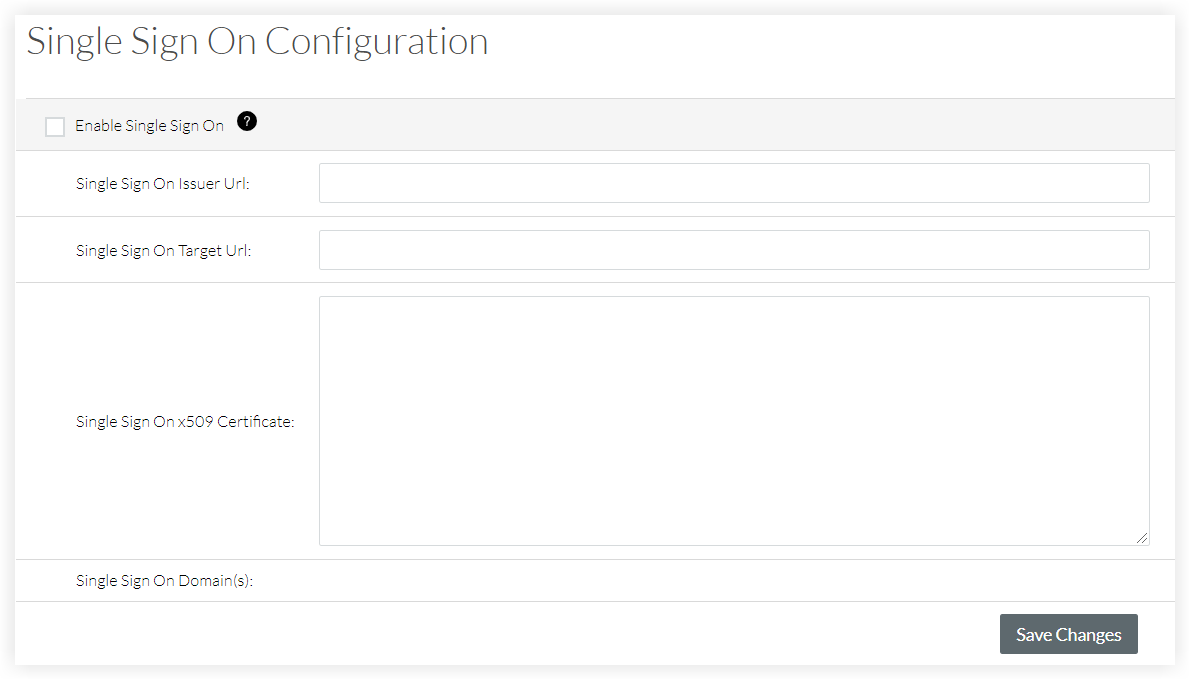
- Entrez l'URL de l'émetteur de l'authentification unique. Ceci est communément appelé l'émetteur et est une URL unique qui identifie le fournisseur émettant une demande SAML.
- Entrez l'URL cible de l'authentification unique. Il s'agit de l'URL qui recevra les demandes SAML du fournisseur.
- Saisissez le certificat d'authentification unique x509. Il s'agit des informations cryptées du certificat numérique.
- Cliquez sur Enregistrer les modifications.
- Contactez le support technique Procore ou l' Point de contact Procore de votre entreprise pour demander la cible des domaines d’e-mail des utilisateurs qui seront authentiques via SSO.
- Après avoir reçu la confirmation que la configuration SSO est prête, cochez la case Activer l'authentification unique sur la page « Configuration de l'authentification unique ».
- Cliquez sur Enregistrer les modifications.